Domain langoliers.de kaufen?
Wir ziehen mit dem Projekt
langoliers.de um.
Sind Sie am Kauf der Domain
langoliers.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain langoliers.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Was ist die Funktion eines Chassis Intrusion Headers?
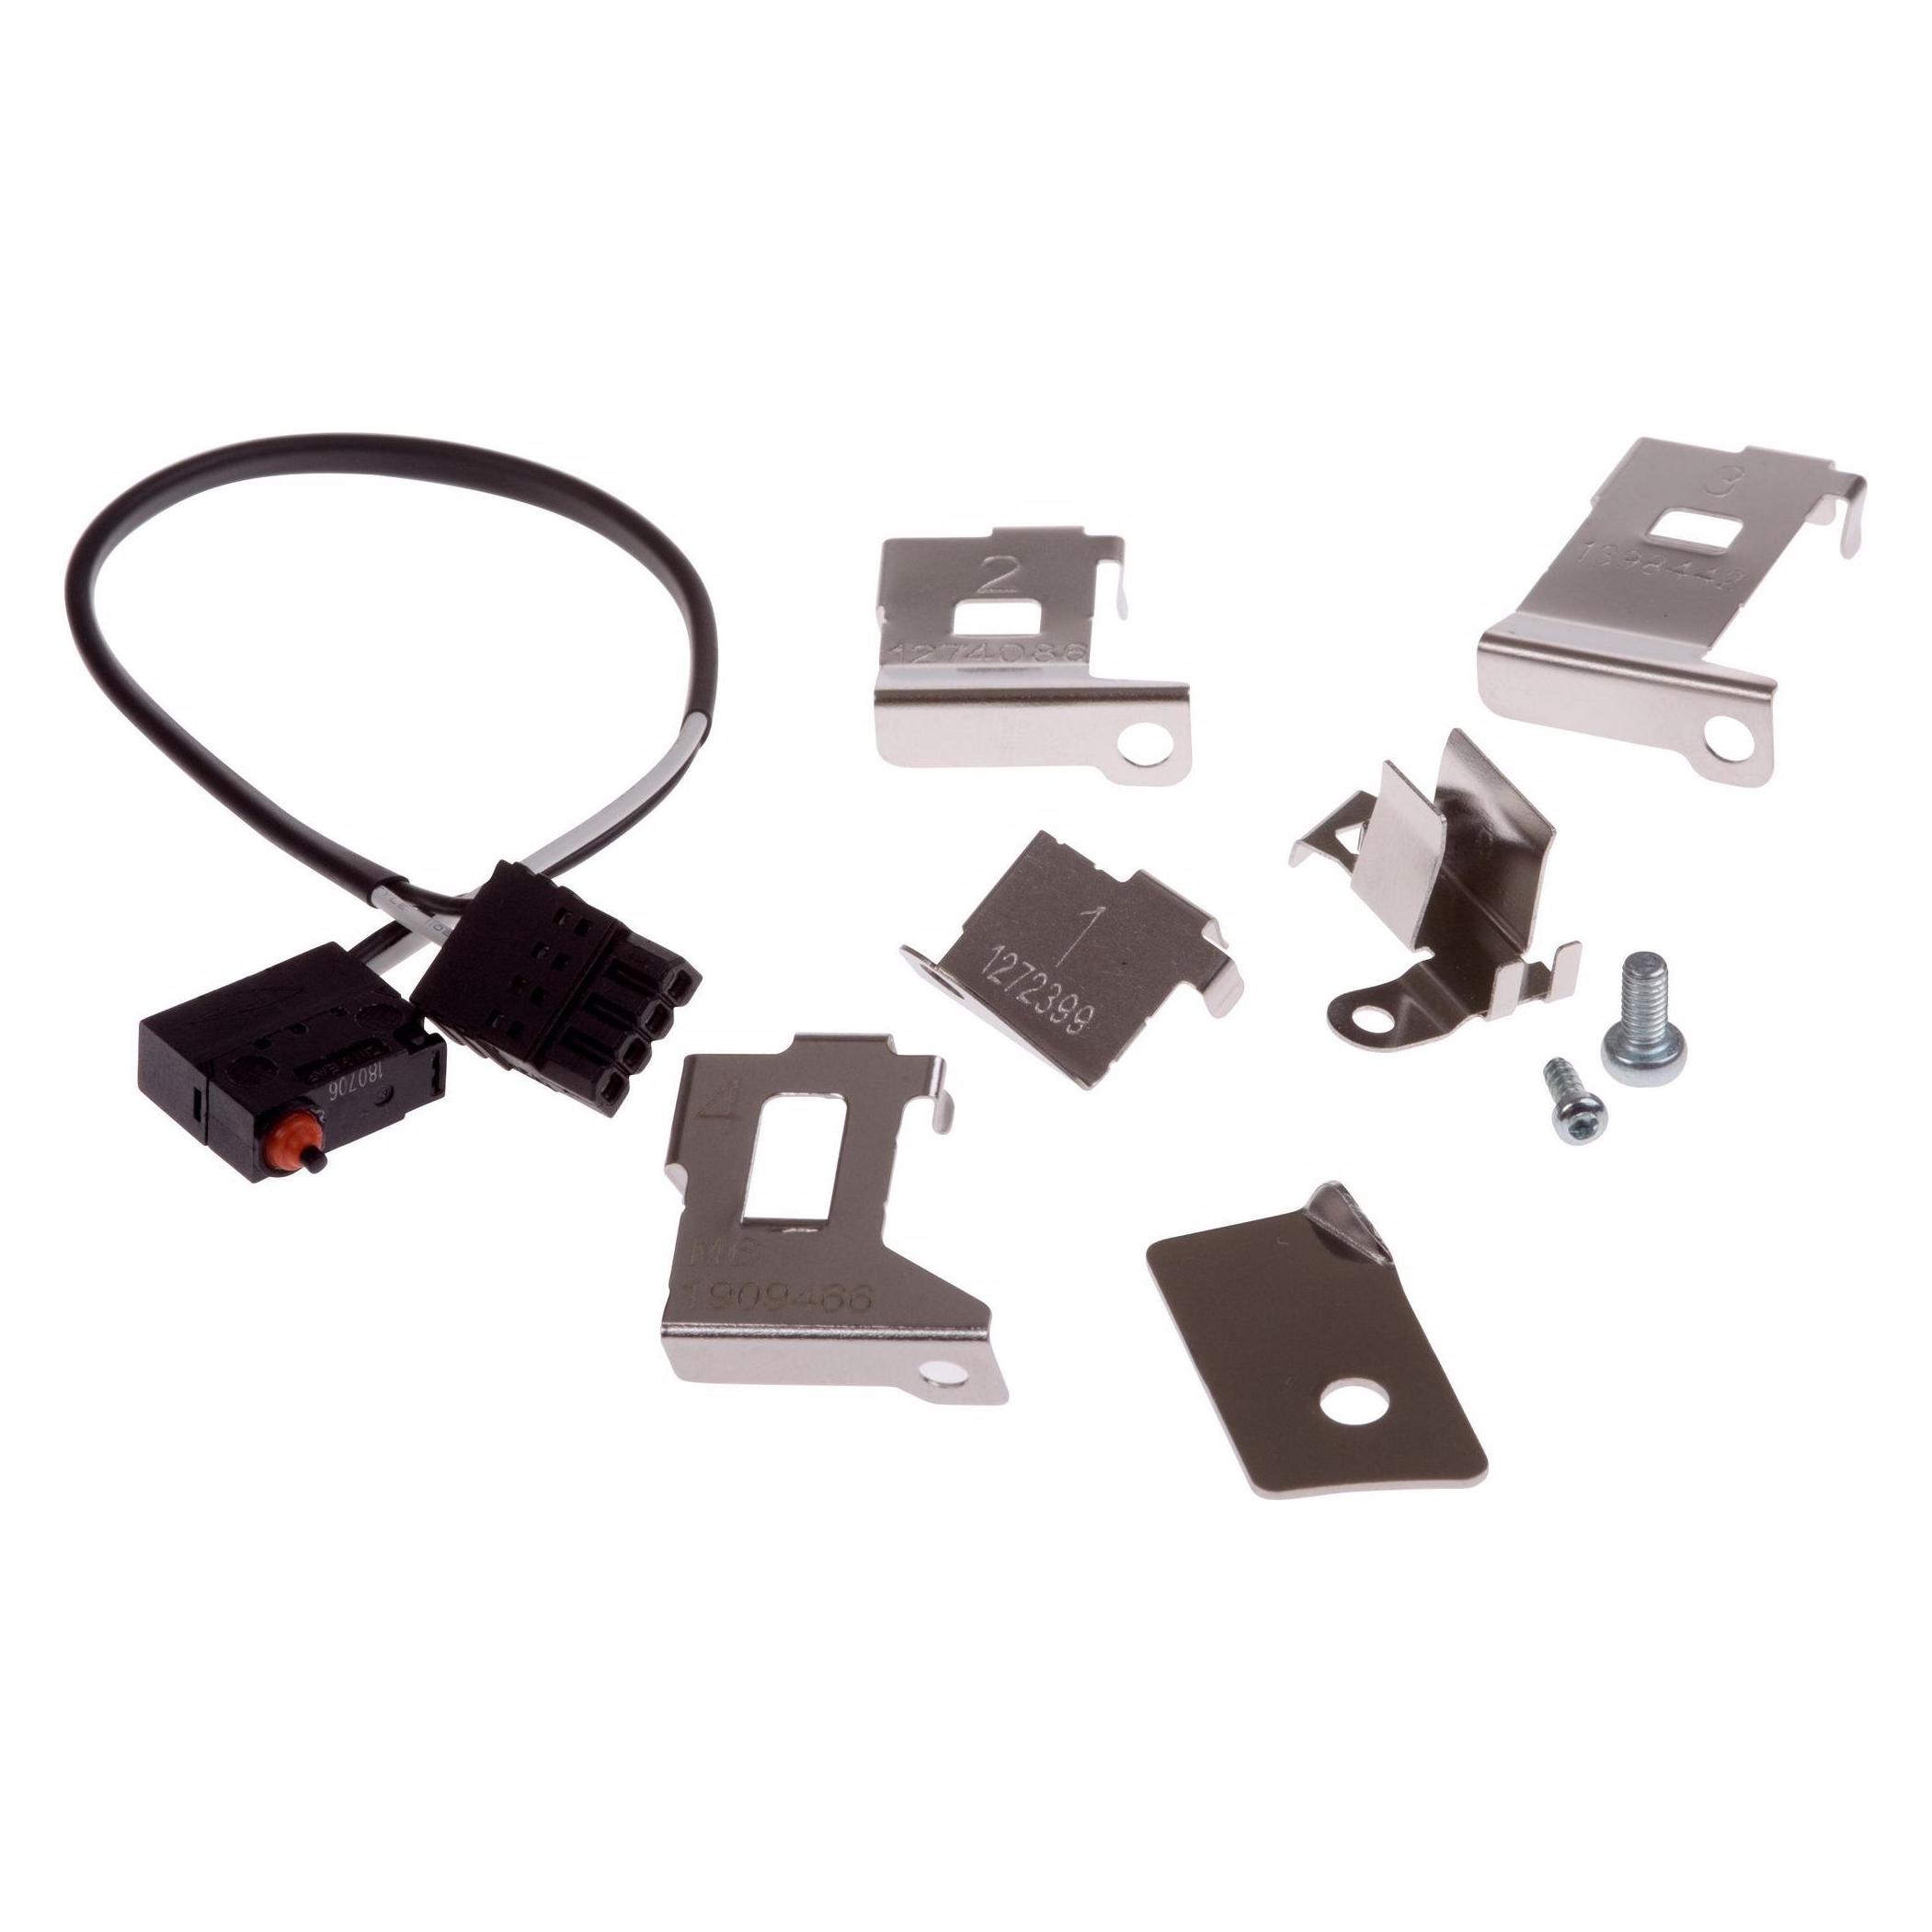
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **

Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **


Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Ähnliche Suchbegriffe für Intrusion
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phänomen ClankriminalitätPhänomen Clankriminalität , Problem Clankriminalität – Lösungsansätze Der praxisorientierte, topaktuelle Leitfaden zeigt u.a. die Rolle der Clankriminalität im Rahmen der Organisierten Kriminalität Kriminalitätsphänomene im Bereich familiärer Strukturen die Rolle der Frau im Kontext der Clankriminalität wie die (Friedens-)Richter der Clans agieren kriminelle Finanzierungsnetzwerke als Herausforderung für die Exekutive Weshalb dieses Buch? Kaum ein Kriminalitätsphänomen hat in den letzten Jahren in der Öffentlichkeit eine derart große Aufmerksamkeit erfahren wie die Clankriminalität. Sei es durch respektloses und aggressives Auftreten in größeren Personengruppen gegenüber Polizeibeamtinnen und Polizeibeamten, durch Massenschlägereien in Stadtquartieren (sog. Tumultlagen), durch spektakuläre Überfälle und Einbruchsdiebstähle oder durch die in den Medien als solche betitelte »Clan-Abzocke« bei Jobcentern. Über Jahre hinweg wurde diese Form der Kriminalität als Teil der Kriminalitätsbekämpfung und damit als rein polizeiliches Problem klassifiziert. Den »blinden Fleck« ins Sichtfeld rücken Während klassische Kriminalitätsfelder wie Organisierte Kriminalität, die Extremismusbekämpfung, Bekämpfung der Kinderpornografie etc. klar beschrieben und umrissen sind, geht dieses neue Phänomen weit über die klassischen und bisher bekannten Felder der allgemeinen polizeilichen Sicherheitspolitik hinaus. Was aber unterscheidet Clankriminalität von anderen Kriminalitätsformen? Wie können Staat und Gesellschaft der Clankriminalität begegnen? Ist die derzeitige Sicherheitsarchitektur in Deutschland für dieses Phänomen der Kriminalität ausreichend gewappnet? Wirksame Konzepte zur Bekämpfung Das kompetente Autorenteam erläutert, wie ein wirksames strafrechtliches Verfolgungskonzept gegen Clans, Banden, kriminelle Vereinigungen und Organisierte Kriminalität aussehen sollte. Die Verfasserinnen und Verfasser vermitteln darüber hinaus neue Wege zur Bekämpfung der Clankriminalität, wie z.B. den Ausbau lokaler Bündnisse zu kriminalpräventiven Netzwerken. Pflichtlektüre für ... Durch die Zusammenführung unterschiedlicher Perspektiven entwickelt das Buch fundierte Antworten auf die Fragen der Sicherheitskräfte, Behörden und Institutionen, die in die Bekämpfung der Clankriminalität involviert sind. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220930, Produktform: Kartoniert, Redaktion: Richter, Frank-Arno, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: Strafrecht; Clanstrukturen; Selbstjustiz; Geduldete Kriminalität; Lokale Bündnisse; Organisierte Kriminalität; Famlienclans; Rolle der Frau bei Clankriminalität; Clankriminalität in Spanien; Strafrechtliches Verfolgungskonzept; Verfolgungskonzept; Kriminelle Finanzierungsnetzwerke; Familiäre Subkultur; kriminalpräventive Netzwerke; Kriminelle Geldflüsse; Friedensrichter der Clans; Bekämpfungsstrategie; Anforderungen an Ermittlungseinheiten; Neue Wege zur Bekämpfung, Fachschema: Strafrecht~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Kriminologie~Recht, Fachkategorie: Straftaten gegen die öffentliche Gesundheit, Sicherheit und Ordnung~Öffentliches Recht~Kriminologie: Rechtliche Aspekte, Region: Deutschland, Warengruppe: TB/Öffentliches Recht, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, Richard, Verlag GmbH & Co KG, Länge: 206, Breite: 143, Höhe: 19, Gewicht: 394, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rungholt - rätselhaft und widersprüchlichRungholt - rätselhaft und widersprüchlich , Die erste "Grote Mandränke" im Jahre 1362 führte nicht nur zum Untergang der nordfriesischen Stadt Rungholt, sondern sie bewegt die Menschen an der schleswig-holsteinischen Westküste seit Jahrhunderten. Es bildeten sich unterschiedliche, oft widersprüchliche archäologische Forschungsansätze, die nunmehr einer kritischen Prüfung mit dem Ziel einer wissenschaftlich fundierten Versachlichung unterzogen werden. Handelt es sich doch um ein Thema, das die historischen Anfänge Nordfrieslands beschreibt und diese in einen internationalen Kontext bringt. Diskutiert werden Themen wie die Vermessung des Rungholt-Gebietes, das Alltagsleben in Rungholt anhand von teils unveröffentlichten, teils neu zu bewertenden Funden, das Thema Wirtschaft und Fernhandel, auch in Verbindung mit der mittelalterlichen Hanse, Fragen der Kirchen und Kirchenorganisation sowie die Rezeption von Rungholt in der Literatur und in der bildenden Kunst. Das Wirken des Rungholt-Forschers Andreas Busch erfährt eine eingehende Würdigung. Einmal mehr erscheint Rungholt als ein über etwa 150 Jahre kulturell bedeutender Handelsort, dessen Geschichte ein jähes, menschlich tragisches Ende erfahren hat und der vor diesem Hintergrund den Status eines geschichtlichen Solitärs besitzt. Der Band erscheint anlässlich der Sonderausstellung "Rungholt - rätselhaft und widersprüchlich", die ab dem 29. Mai 2016 im NordseeMuseum Husum / Nissenhaus zu sehen ist. , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 201606, Produktform: Leinen, Redaktion: Newig, Jürgen~Panten, Albert, Seitenzahl/Blattzahl: 175, Abbildungen: zahlreiche farbige Abbildungen, Keyword: 1362 (Jahr); Busch, Andreas; Edomsharde; Marcellusflut, Zweite; Nordfriesland; NordseeMuseum / Nissenhaus; Nordstrand; Pellworm, Fachschema: Archäologie - Archäologe~Europa / Geschichte, Kulturgeschichte~Friesland / Nordfriesland~Nordfriesland~Rungholt~Schleswig-Holstein~Schleswig-Holstein / Geschichte, Fachkategorie: Archäologie~Geschichte: Ereignisse und Themen, Region: Nordseeküste und -inseln~Schleswig-Holstein, Thema: Verstehen, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Europäische Geschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Husum Druck, Verlag: Husum Druck, Verlag: Husum Druck- und Verlagsgesellschaft, Länge: 284, Breite: 227, Höhe: 21, Gewicht: 971, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.